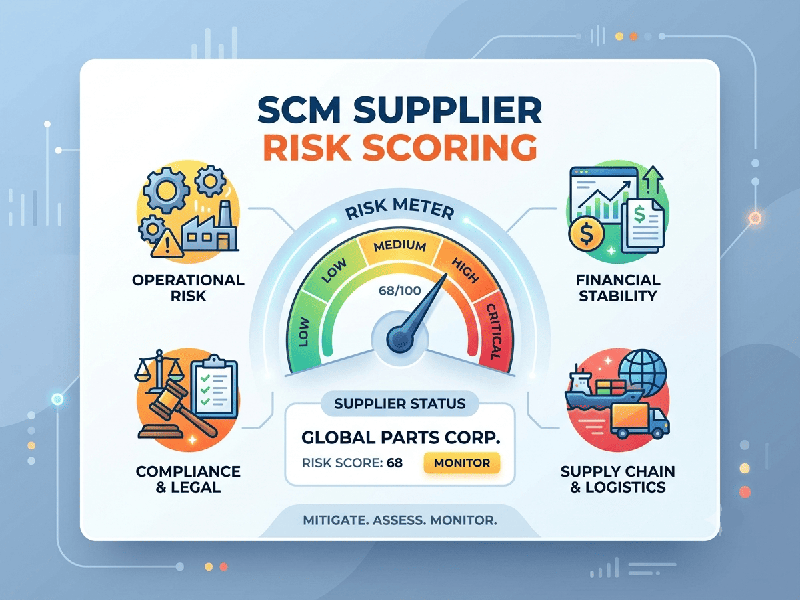
SCM Supplier Risk Scoring
SCM Supplier Risk Scoring is a structured, quantitative
framework used in Supply Chain Management to evaluate, rate, and monitor vendor
exposure across operational, financial, geopolitical, and compliance
dimensions. By aggregating historical performance data and real-time risk indicators
into a single composite score, procurement teams can proactively prevent supply
disruptions, manage single-source dependencies, and maintain regulatory
compliance.
Core Risk Pillars & Evaluation Categories
- Financial Stability &
Viability:
Evaluates credit ratings, liquidity ratios, debt-to-equity status, and
revenue trends to flag potential insolvency or bankruptcy risks before
order fulfillment fails.
- Operational & Quality
Performance:
Tracks key operational metrics such as On-Time In-Full (OTIF) delivery
rates, defect parts-per-million (PPM), capacity utilization, and lead-time
variability.
- Geopolitical & Macroeconomic
Risk: Assesses
location-specific vulnerabilities including trade tariffs, port
congestion, political instability, currency fluctuations, and localized
labor disputes.
- ESG & Regulatory Compliance: Monitors adherence to labor
laws, environmental sustainability metrics, anti-corruption mandates, and
international trade sanctions (e.g., customs regulations and traceability
requirements).
- Cybersecurity & Data
Resilience: Measures
a supplier's digital infrastructure security, third-party software
vulnerabilities, and data privacy protocols to prevent upstream supply
chain breaches.
·
1.Define
Scoring Architecture & Weights:Establish metrics and weighting based on strategic criticality.
·
Categorize vendors by
spend volume and operational impact. Assign specific percentage weights to each
category (e.g., 30% Financial, 30% OTIF Quality, 20% Geopolitical, 20%
Compliance).
·
2.Ingest
Internal & External Data Streams:Connect internal ERP logs with external intelligence feeds.
·
Integrate purchase order
fulfillment data from your ERP alongside external feeds (credit rating
agencies, news sentiment analysis, and port traffic monitoring).
·
3.Compute
Composite Risk Scores & Tier Vendors:Calculate composite risk indices and define risk bands.
·
Apply weighting
algorithms to generate a dynamic 1–100 risk score, placing suppliers into Low,
Moderate, High, or Critical risk tiers.
·
4.Execute
Mitigation & Corrective Action Plans:Trigger automated workflows based on score thresholds.
·
Automatically initiate
business mitigation workflows—such as activating dual-sourcing options,
requiring safety stock adjustments, or conducting supplier audits when a vendor
drops below a safe threshold.